Oltre 300 assessment nei settori della NIS 2: maturità intermedia, nessun dominio a 4 su 5. Vanno meglio accessi e reti, restano indietro supply chain, continuità operativa e verifica dei controlli.
Le imprese italiane sono più pronte sui controlli di base che negli ambiti da cui dipende l’esito di un incidente grave. Lo misura la seconda edizione dell’EY Cyber Barometer, costruita su più di 300 valutazioni dell’esercizio 2025 in società italiane dei settori della NIS 2. I quattro domini che EY considera a massima criticità per il business e i servizi essenziali (catena di fornitura, continuità operativa, gestione degli incidenti, analisi dei rischi) hanno tutti punteggi più bassi di quelli su accessi e reti.
Maturità intermedia: un solo dominio sopra quota 3
EY valuta le aziende su otto domini allineati alla NIS 2. Ogni controllo o capacità riceve un punteggio da 0 a 5, su una scala divisa in cinque fasce: da Initial (presidi assenti o di base, non documentati) a Optimized (capacità avanzata e pienamente strutturata, con monitoraggio continuo e miglioramento sistematico). Il punteggio poggia su interviste, documenti ed evidenze operative come registri, ticket e configurazioni, e riflette «non soltanto ciò che viene dichiarato, ma soprattutto ciò che è effettivamente adottato e praticato». Nel risultato complessivo i domini pesano in modo diverso secondo il profilo di rischio tipico del settore. Il campione conta più di 300 società italiane sottoposte a revisione contabile, contro le oltre 100 dell’edizione 2023-2024.
Le medie degli otto domini vanno da 2,39 a 3,02, e solo quella su risorse umane, accessi e asset supera quota 3. Gli altri sette restano nella fascia 2-3, che EY chiama Defined: capacità definita, processi formalizzati per parti dell’organizzazione. Nessuna media arriva a 4, nemmeno settore per settore: la più alta del report è il 3,92 della gestione dei servizi TIC, sempre su risorse umane, accessi e asset.
EY lo spiega con un problema trasversale, l’evidence gap: anche dove policy e valutazione del rischio esistono, spesso mancano meccanismi sistematici di misurazione e verifica (indicatori di prestazione e di rischio, audit periodici, riesami della direzione, tracciamento delle azioni correttive).
I domini più critici restano sotto i controlli di base
EY assegna a ogni dominio una fascia di criticità, il Tier: in Tier 1 i domini a massima priorità, con impatto diretto sul business e sui servizi essenziali; in Tier 2 quelli a criticità intermedia; in Tier 3 quelli a criticità più contenuta. In ordine di punteggio medio:
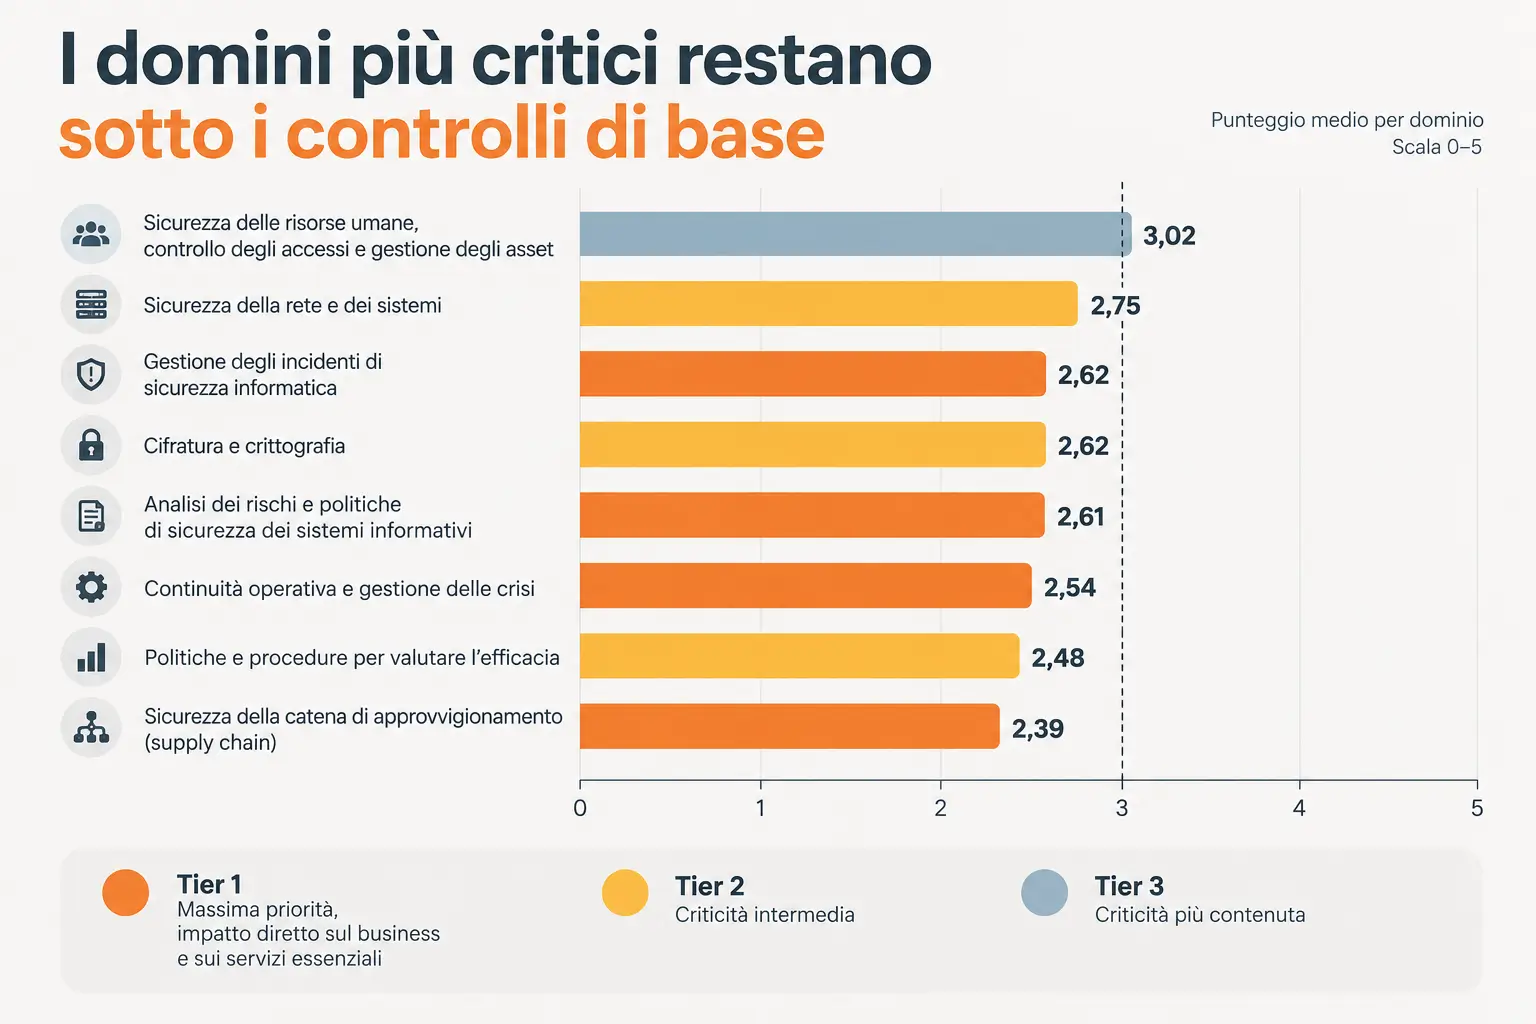
I quattro domini di Tier 1 stanno fra 2,39 e 2,62: sotto il 3,02 dell’unico dominio di Tier 3 e sotto il 2,75 della sicurezza di rete. All’ultimo posto c’è uno di loro, la supply chain. È il «disallineamento sistemico tra criticità e livelli di maturità» che il report indica come messaggio chiave. Ne deriva, per EY, una vulnerabilità strutturale: le carenze in questi ambiti «possono generare effetti a cascata sulla resilienza complessiva dell’organizzazione e dei servizi erogati».
Molte organizzazioni, secondo il report, hanno investito in via prioritaria nei controlli tecnici e operativi di base, ma faticano a passare a una sicurezza pienamente governata, misurabile e sistemica. Accade soprattutto nei settori tradizionali, dove la cybersecurity è ancora spesso percepita come funzione di supporto o requisito di conformità. Il rischio, scrive EY nelle conclusioni, è avere «una postura accettabile su controlli di base, ma fragile su ambiti che, in caso di incidente severo, determinano la capacità reale di proteggere continuità del servizio, rispettare gli obblighi di notifica e prevenire impatti a cascata».
Davide Benevolo, Partner e Technology Risk Quality Leader di EY Europe West, commenta: «I dati evidenziano come la sfida non sia più l’adozione dei controlli di base, bensì la loro integrazione in modelli di governance misurabili, orientati al rischio e capaci di sostenere la continuità operativa e la resilienza del business».
Piani di risposta e continuità: pochi quelli pienamente strutturati e testati
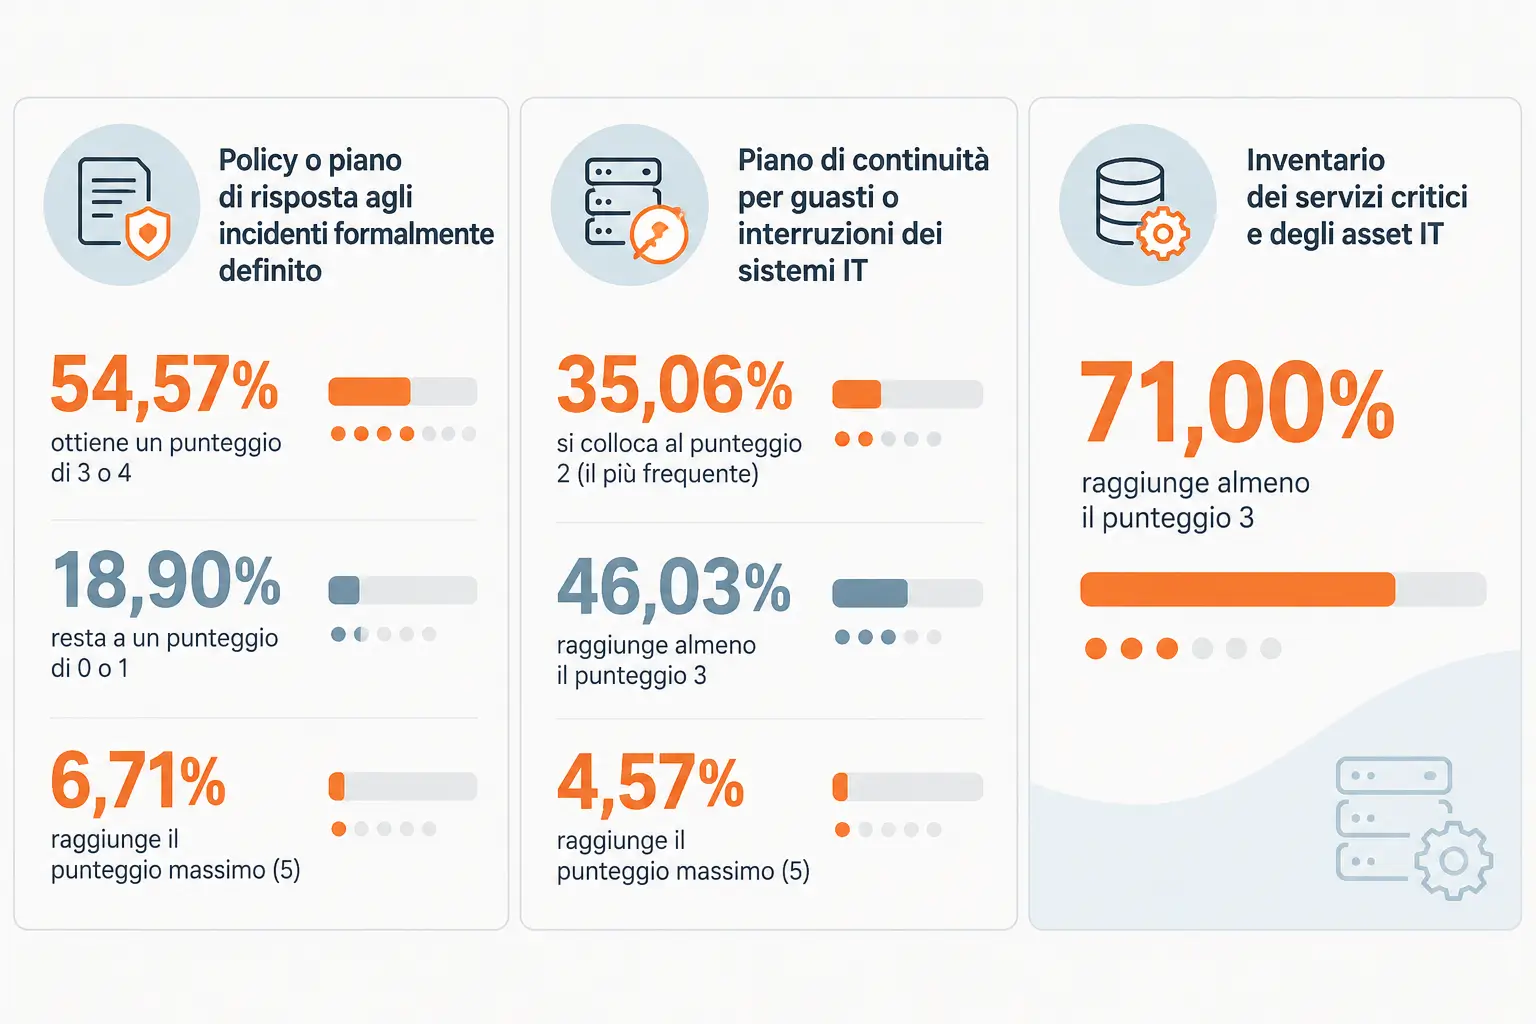
Le singole domande, valutate da 0 a 5, mostrano dove si ferma la maturità. Sulla presenza di una policy o di un piano di risposta agli incidenti formalmente definito, il 54,57% delle organizzazioni ottiene 3 o 4, il 18,90% resta a 0 o 1 e solo il 6,71% arriva al massimo. Per EY è un ambito presidiato, ma spesso gestito con un approccio «più orientato alla definizione documentale che alla piena operatività e al miglioramento continuo», in cui i modelli pienamente strutturati, testati e integrati sono ancora poco diffusi. Dove il presidio è parziale e reattivo, come nei beni intermedi, ultimi nella gestione degli incidenti con 1,96, cresce il rischio di «rilevare tardi gli eventi, rispondere in modo non coordinato, dipendere eccessivamente da fornitori esterni senza orchestrazione interna».
Sulla continuità il quadro è più fragile. Per il piano di continuità specifico per guasti o interruzioni dei sistemi IT il punteggio più frequente è 2, con il 35,06%: meno della metà delle organizzazioni, il 46,03%, ha un punteggio di almeno 3 su 5, e appena il 4,57% tocca il massimo. Nella maggior parte dei settori, secondo EY, i piani non sono sempre aggiornati o completi, le dipendenze critiche sono mappate solo in parte e i test non sono sistematici. Nei settori tradizionali la continuità è stata spesso pensata in chiave fisica e impiantistica più che cyber. Qui ambienti OT (la tecnologia operativa che governa i processi fisici), frammentazione per siti e affidamento all’esterno di componenti critiche possono rendere complesso fissare obiettivi di ripristino realistici e condurre test completi senza impatti sull’operatività.
Va meglio l’inventario dei servizi critici e degli asset IT, l’elenco strutturato dei sistemi e delle risorse tecnologiche più importanti per il business: il 71,00% delle organizzazioni ha un punteggio di almeno 3 su 5.
Supply chain, l’anello debole in dieci settori su sedici
La sicurezza della supply chain, cioè la qualificazione, il monitoraggio e il controllo dei fornitori, chiude la classifica dei domini con 2,39 ed è il dominio più basso in dieci settori su sedici, fra cui alimentare, chimica, beni strumentali, trasporti e acqua potabile. Supera quota 3 solo nella gestione dei servizi TIC (3,47) e fra i fornitori di servizi digitali (3,38); tocca i minimi nei beni intermedi (1,83), nei rifiuti (1,94) e nell’impiantistica (2,06). Nell’alimentare, il settore più grande del campione con il 19,82%, è a 2,16.
Per EY è il dominio «mediamente meno consolidato dell’intero perimetro, nonostante la sua elevata criticità e il ruolo centrale delle terze parti nell’ecosistema digitale e industriale», e la gestione dei fornitori si ferma spesso a controlli iniziali o formali.
Le ragioni, per EY, sono due. Gestire il rischio dei fornitori richiede un’integrazione reale fra sicurezza informatica, acquisti, funzione legale, risk management e funzioni operative: quando non è stabile, le attività tendono a restare episodiche e non arrivano a un ciclo completo di valutazione, contrattualizzazione, monitoraggio, azioni correttive e riesame. E in molti settori operativi le filiere sono eterogenee e stratificate, con dipendenze e sub-fornitori non sempre tracciati.
Il digitale in testa, il grosso dell’industria fra 2,2 e 2,5
Nella classifica dei sedici settori solo tre superano 3: la gestione dei servizi TIC per le imprese (3,34), i fornitori di servizi digitali (3,28) e i beni di consumo (3,11). Seguono acqua potabile (2,87), beni strumentali (2,47), energia e trasporti (2,46), sanità (2,44), dispositivi critici (2,37), produzione di sistemi elettronici e di mezzi di trasporto (2,34), chimica (2,31), alimentare (2,22) e impiantistica (2,19). In coda la gestione dei rifiuti (1,80) e i beni intermedi (1,70).
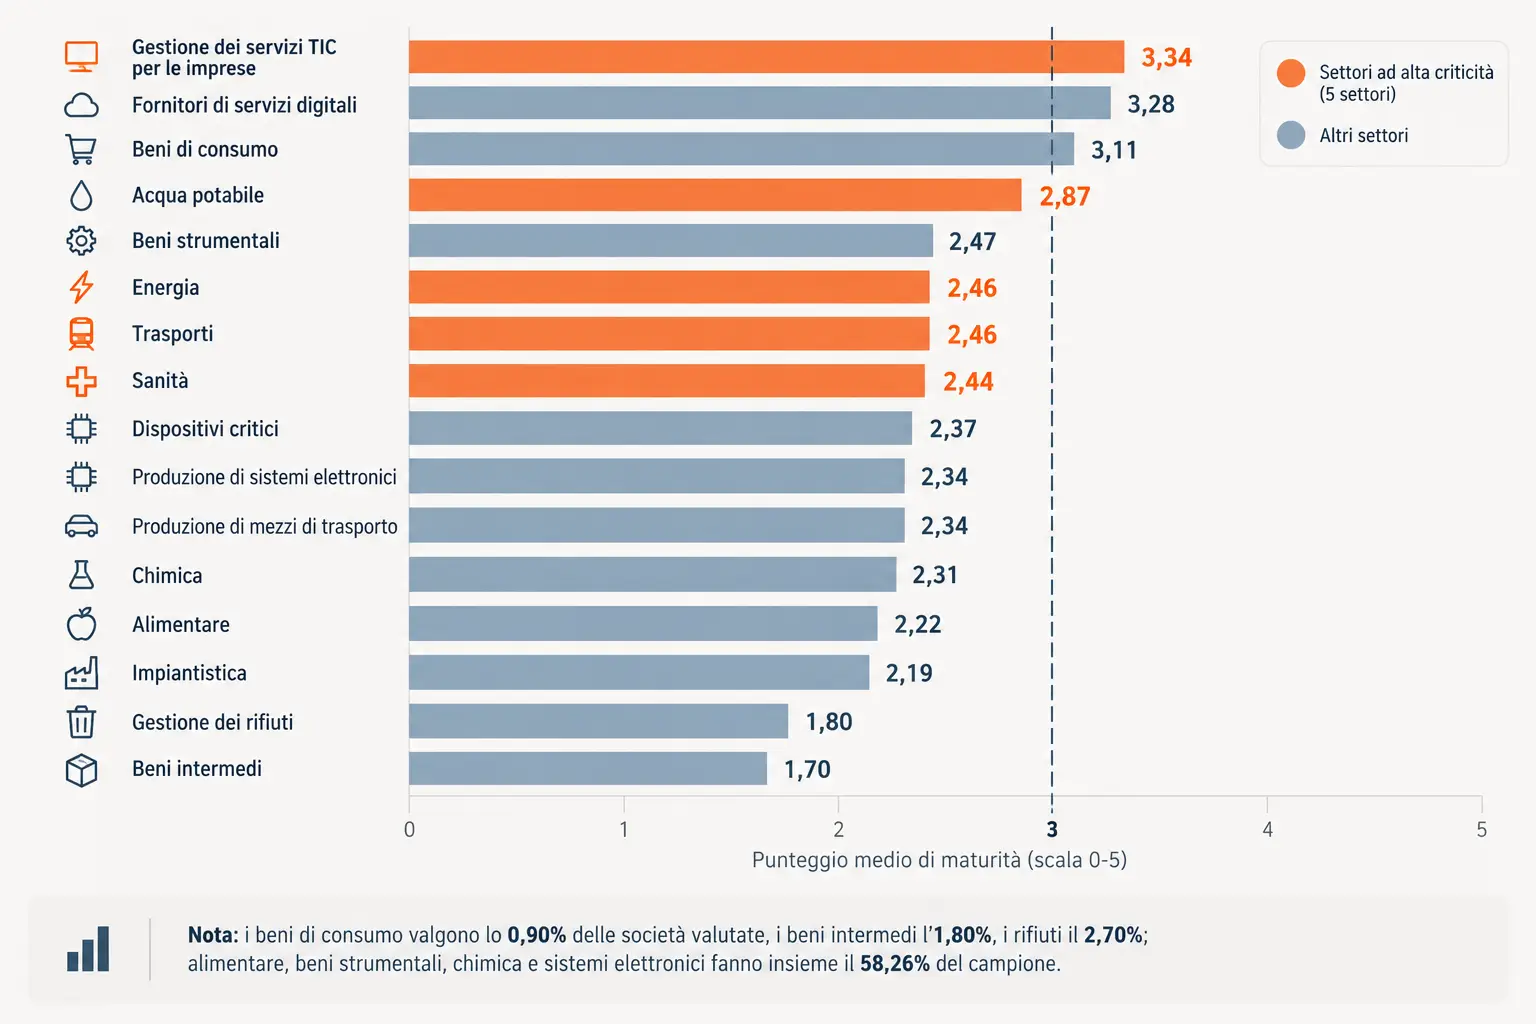
Fra le ragioni del primato digitale, EY mette in testa la pressione regolatoria: la NIS 2 porta nel perimetro l’infrastruttura digitale e diversi fornitori di servizi digitali, spesso a prescindere dalla dimensione. «Le sanzioni e le responsabilità degli organi di gestione spingono verso una maturità più alta», scrive il report. I fornitori ICT che servono banche, assicurazioni e mercati ricadono anche nel Regolamento DORA (UE 2022/2554), e la vigilanza diretta delle autorità europee sui fornitori critici «alza la barra anche per i provider non critici che vogliono restare competitivi all’interno della filiera». Con un canone legato ai livelli di servizio, poi, fermi e incidenti diventano un costo immediato.
All’estremo opposto, per EY i beni intermedi (materie plastiche, vetro) scontano sistemi datati e ambienti OT difficili da proteggere e una cultura concentrata sulla continuità operativa fisica e sulla produttività. E sono fornitori che, scrive il report, «subiscono (più che guidare) le richieste di compliance dei player a valle della filiera».
Alcune posizioni estreme poggiano però su quote minime del campione: i beni di consumo, terzi, valgono lo 0,90% delle società valutate, i beni intermedi l’1,80%, i rifiuti il 2,70%. Il grosso sta al centro: alimentare, beni strumentali, chimica e sistemi elettronici, i quattro settori più grandi, fanno insieme il 58,26% del campione e stanno fra 2,22 e 2,47. Fra questi, per i beni strumentali il report collega la protezione dei sistemi alla riduzione del «rischio di fermi produttivi e impatti su qualità, sicurezza e tempi di consegna».
Fra i settori ad alta criticità solo i servizi TIC superano quota 3
L’acqua potabile, quarta nella classifica generale con 2,87, è la più avanti fra gli altri settori che EY classifica ad alta criticità; energia e trasporti (2,46) e sanità (2,44) stanno a metà classifica. In sanità il dominio più debole è la continuità operativa, a 2,17; la supply chain, a 2,72, è invece sopra la media del dominio. Per ridurre il rischio di impatti «su operatività clinica e sicurezza dei pazienti», il report indica la necessità di rafforzare la gestione delle crisi cyber e la misurazione dell’efficacia dei presidi.
Grandi e piccole imprese vicine nella media, distanti su monitoraggio e piani di risposta
Per classe dimensionale le medie sono vicine, ed EY le giudica complessivamente allineate: 2,32 le piccole imprese, 2,33 le medie, 2,51 le grandi. La distanza si apre su due presidi in particolare. Nel monitoraggio continuo degli eventi di sicurezza con un SOC/SIEM, 24 ore su 24 e 7 giorni su 7, le grandi imprese hanno un punteggio medio di 3,40, mentre medie e piccole restano appaiate a 2,70 e 2,72. Sul piano di risposta agli incidenti le grandi sono a 2,98, le medie a 2,85 e le piccole a 2,46; sull’inventario dei servizi critici la distanza è più contenuta: 3,18 le grandi, 2,96 le medie, 2,94 le piccole.
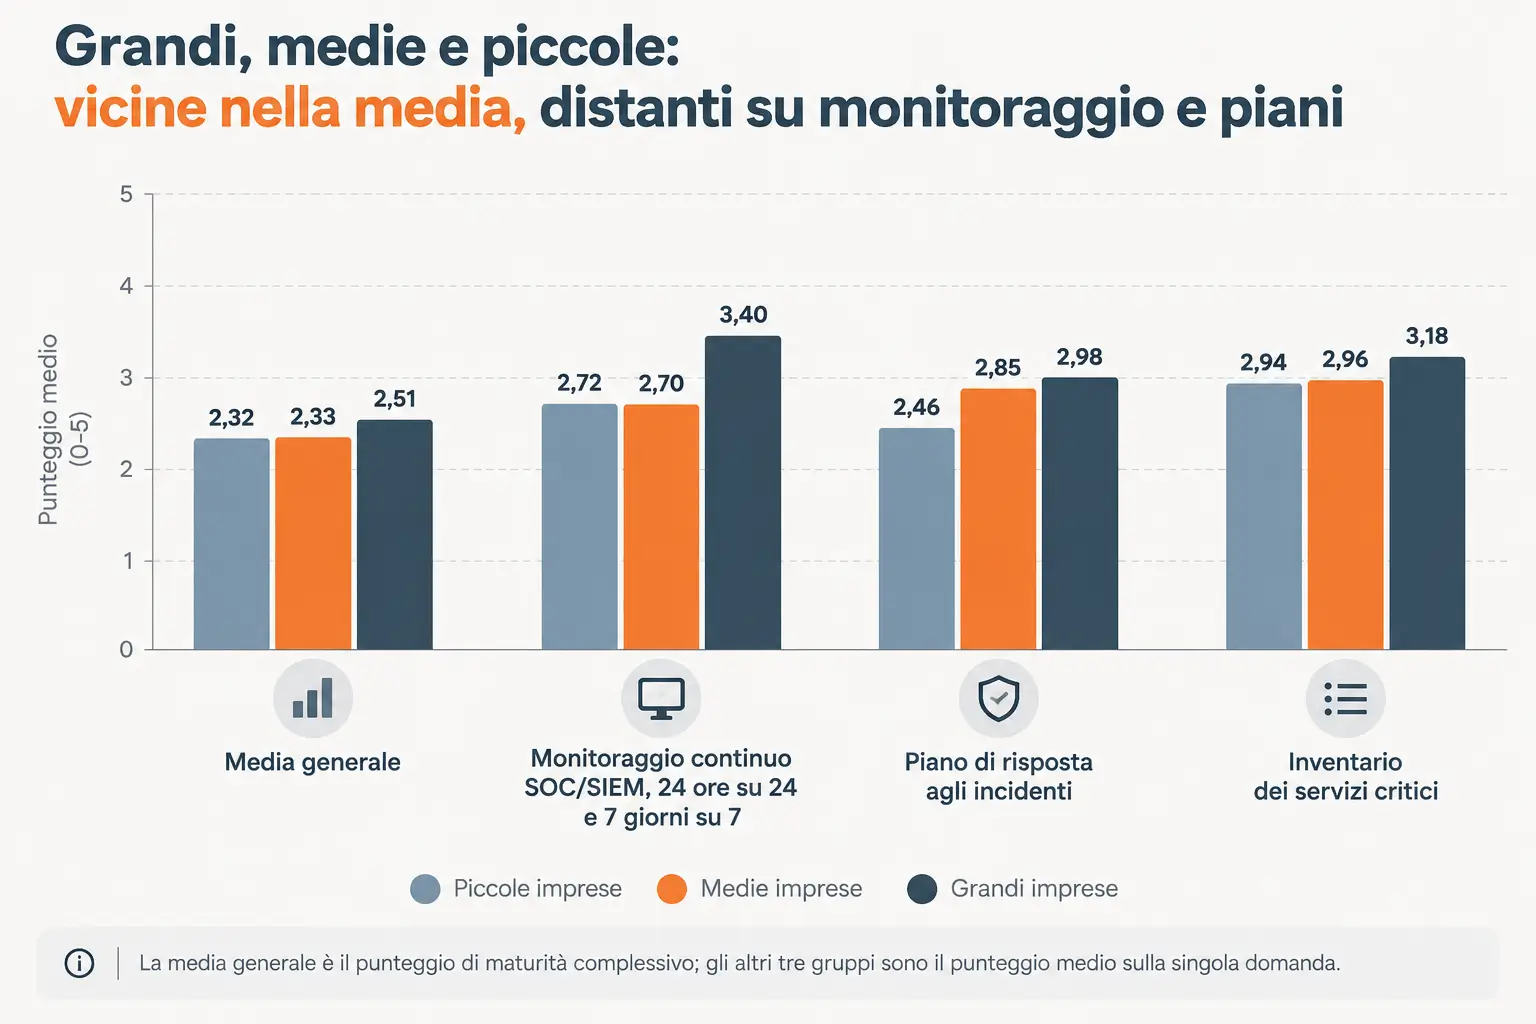
Il report lo spiega così: le aziende più grandi mostrano «una maggiore capacità di dotarsi di presidi specializzati, metriche di monitoraggio e modelli di governance più stabili», mentre nelle realtà medio-piccole si osservano più spesso «approcci parziali, frammentati o fortemente dipendenti da singole figure chiave».
Rispetto all’edizione 2023-2024 crescono monitoraggio e inventari
Il confronto con l’edizione 2023-2024 è di EY, su un campione più ampio e con una metrica diversa: allora si contava la quota di aziende in cui il presidio era riconosciuto come applicabile, nel 2025 quella con un punteggio di almeno 3 su 5. Secondo EY il monitoraggio con SOC/SIEM sale dal 59,40% al 70,94%, con 11,54 punti in più, e l’inventario dei servizi critici dal 62,30% al 71,00%, più 8,70 punti. Restano sostanzialmente stabili la policy o il piano di risposta agli incidenti e la presenza di ruoli e responsabilità per la sicurezza cyber, che nel 2023-2024 erano al 63,20% e al 77,40%.
Le aree già prioritarie nel 2023-2024, cioè governance, gestione degli incidenti, continuità operativa e supply chain, «emergono anche nel 2025 come aree in cui la maturità fatica a crescere in modo proporzionato al rischio».
In ottica NIS 2 contano il vertice e la prova che i controlli funzionano
Nelle conclusioni EY scrive che la cybersecurity «non è più un tema confinabile all’IT o alla compliance, ma un fattore di resilienza e governo del rischio aziendale». In ottica NIS 2 diventano centrali, per il report, la capacità dei vertici di dare indirizzo e di rispondere delle scelte, la possibilità di dimostrare l’efficacia dei controlli e la gestione strutturata di incidenti, crisi, continuità e rischio delle terze parti.
Su questo terreno i punteggi sono fra i più bassi: il dominio che misura la verifica periodica dei controlli e, insieme, la governance cyber e il coinvolgimento del top management è penultimo con 2,48, ed è il più basso in energia, beni intermedi e rifiuti.
Per Francesco Suffredini, Partner e Technology Risk Italian Leader di EY, il vero elemento distintivo diventa «la capacità delle organizzazioni di evolvere verso modelli di sicurezza industrializzati, basati su metriche, governance strutturate e integrazione nei processi decisionali, in grado di sostenere una gestione proattiva del rischio».
Le aziende più mature, osserva il report, «non sono semplicemente quelle che spendono di più, ma quelle che hanno integrato il rischio cyber nelle logiche decisionali, nella catena delle responsabilità e nella pianificazione industriale». Per il management la priorità «non è quindi “fare tutto subito”, ma definire una roadmap realistica che concentri gli investimenti nelle aree a più alta criticità e a maggiore valore abilitante».
I controlli di base sono i presidi più diffusi. Resta indietro ciò che conta quando arriva un incidente grave: quanto regge il servizio, come si coordina la risposta, cosa succede lungo la catena dei fornitori. EY mette questi ambiti in cima alla scala di criticità, eppure la loro maturità resta sotto quella delle difese di base.