Il nuovo report Munich Re / BSI ridisegna la mappa del cargo theft globale. Per il brokeraggio assicurativo è un documento da leggere, non da archiviare.
Il furto di merci è sempre stato considerato un rischio “fisico”: un camion fermato su un’autostrada, un magazzino scassinato di notte, un container violato in porto. Per decenni, il settore assicurativo lo ha trattato come tale, con polizze, franchigie e clausole costruite attorno all’idea di una minaccia tangibile, localizzata, sostanzialmente prevedibile.
Quel modello mentale è oggi obsoleto.
Il “2026 Cargo Theft Tactics & Trends to Watch“, pubblicato da Munich Re Specialty in collaborazione con BSI Consulting, è uno di quei report che non si limitano a fotografare uno stato di fatto, ma obbligano a rivedere le categorie interpretative con cui si lavora. Per chi opera nel brokeraggio, nella sottoscrizione di rischi trasporto o nella consulenza ai risk manager d’impresa, ignorarlo è un errore strategico.
Il dato che cambia tutto: il furto è diventato un problema di sistema
Il punto di partenza del report è una constatazione che Tony Pelli, Practice Director di BSI Consulting, sintetizza con nettezza: “Cargo theft has fully matured into a systems problem, attacking multiple parts of the supply chain, not isolated incidents.”
Non si tratta di una metafora. I dati del 2025 confermano che le organizzazioni criminali operano oggi lungo l’intera filiera logistica, dal momento del carico alla consegna finale, sfruttando vulnerabilità fisiche, procedurali e digitali in modo coordinato. I numeri globali confermano la persistenza e la capillarità del fenomeno:
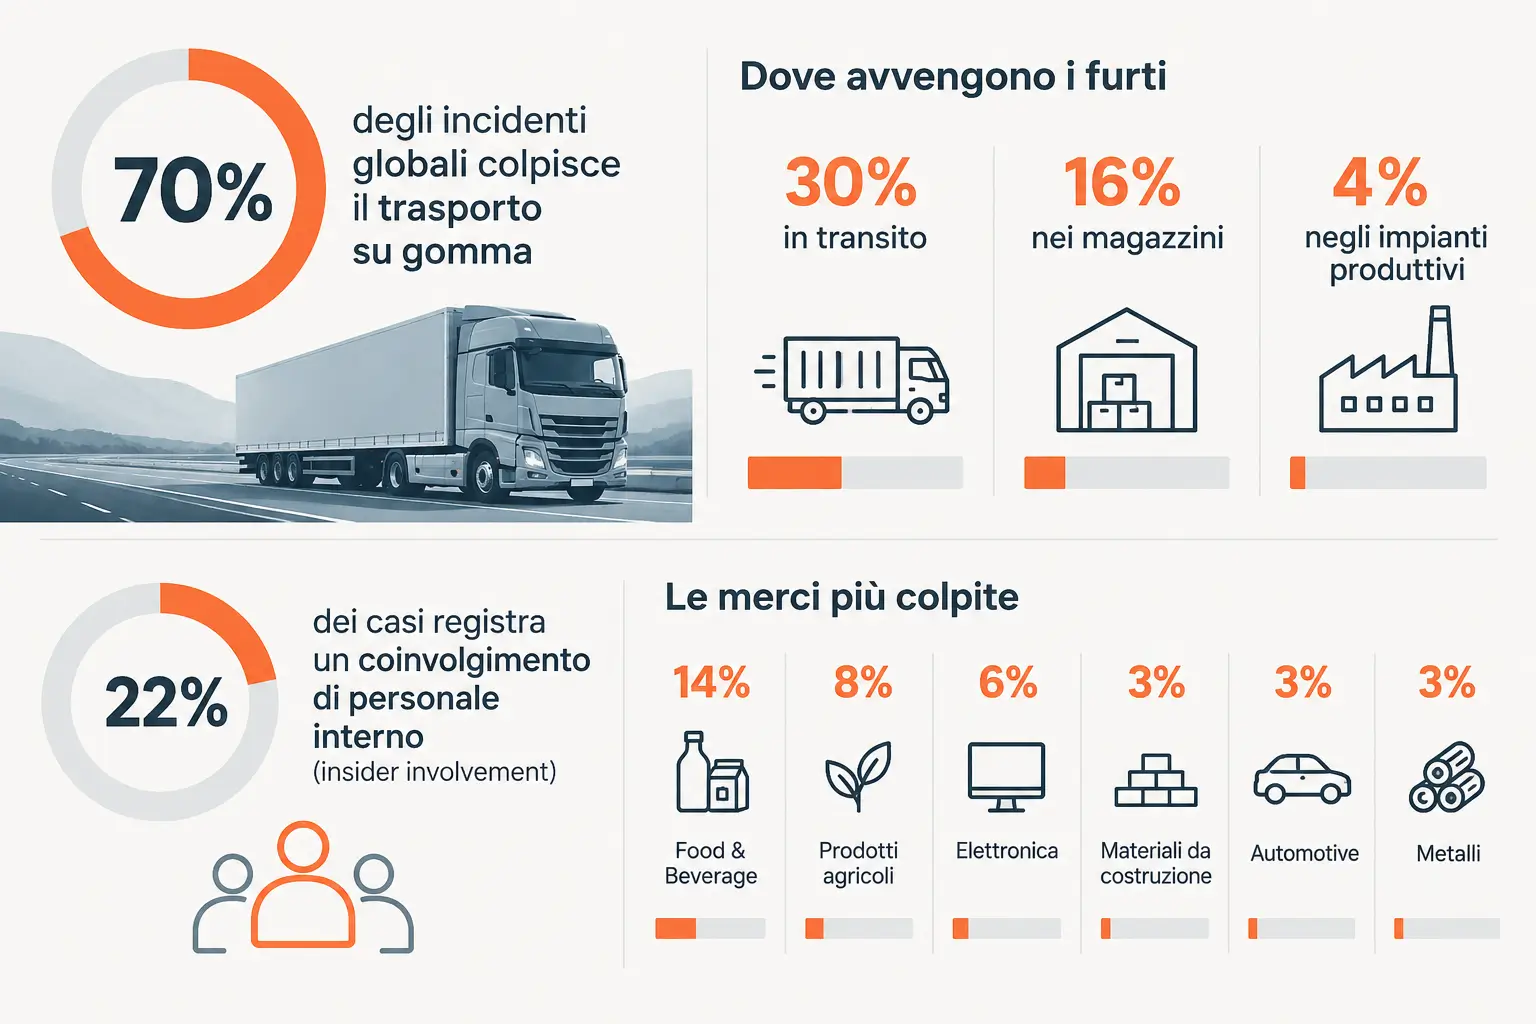
Questi dati non descrivono eventi casuali. Descrivono una selezione deliberata degli obiettivi, una conoscenza operativa delle supply chain e una capacità di adattamento geografico che le organizzazioni criminali hanno sviluppato nel tempo.
Nord America: quando il crimine diventa digitale
Il capitolo nordamericano del report è probabilmente il più rilevante per chi lavora sulla frontiera del rischio emergente. Negli Stati Uniti, il furto strategico (ovvero l’insieme di tecniche che sfruttano la deception digitale piuttosto che la forza fisica) ha raggiunto nel 2025 il 30% di tutti gli incidenti di cargo theft.
Come funziona? I criminali utilizzano email di phishing, domini contraffatti, credenziali compromesse e piattaforme freight manipolate per organizzare “fictitious pickups”: ritiri di carichi ad alto valore da parte di corrieri inesistenti o impersonati. In alcuni casi vengono clonati i numeri MC (Motor Carrier) di vettori legittimi, creando identità digitali indistinguibili da quelle reali. Le perdite annue stimate da questi schemi si collocano, secondo il report, tra i 3,5 e i 10 miliardi di dollari.
Come sottolinea la Dr.ssa Cyndee Garbrecht, SVP Claims di Munich Re Specialty: “Strategic theft is no longer emerging; it is a mature, highly organized criminal enterprise.”
Sul fronte ferroviario, gli Stati Uniti mostrano un’altra anomalia preoccupante: i furti su rotaia hanno rappresentato il 10% di tutti gli incidenti nordamericani, concentrati lungo i corridoi di California, Arizona e Midwest, con hub come Chicago, Memphis e Southern California particolarmente esposti. Le tecniche includono sabotaggi ai freni e alle apparecchiature di segnalazione, scarico rapido coordinato con vedette e comunicazioni radio, e, in più casi, una conoscenza preventiva del contenuto dei vagoni che suggerisce il ricorso a intelligence interna.
Le merci più rubate in Nord America: calzature (31%), elettronica (23%), abbigliamento (8%).
Asia: il furto migra dalle strade alle strutture
In molti mercati asiatici si registra uno spostamento degli incidenti dal trasporto in transito verso le strutture fisse: magazzini, yard, centri di consolidamento. I mercati con la maggiore esposizione segnalata: India, Indonesia e Cina. L’insider involvement è identificato come fattore rilevante anche in questo contesto, con furti facilitati dall’accesso privilegiato a informazioni su spedizioni e schedule.
Europa: il rischio strutturale di un continente ad alta densità logistica
Il quadro europeo delineato dal report conferma un’esposizione elevata e distribuita su più livelli: in transito lungo le grandi arterie stradali e nelle strutture fisse. Tra i Paesi con la maggiore concentrazione di incidenti, il report cita esplicitamente Germania, Regno Unito, Italia e Francia.
La carenza cronica di parcheggi sicuri lungo i corridoi logistici europei continua a creare finestre di opportunità per gruppi organizzati con capacità operative transnazionali. Come ricorda Dean Gribben, Cargo & Freight Underwriting Manager di Munich Re Specialty: “Initiatives such as creating more safe parking, improving security at warehouses, and pushing forward laws such as the Freight Crime Bill would all help towards cutting these risks.”
Le merci più colpite in Europa: beni di consumo, elettronica, prodotti alimentari, materiali industriali.
Focus Italia: il secondo mercato più colpito d’Europa, con infrastrutture ancora inadeguate
Il report Munich Re / BSI cita l’Italia tra i Paesi europei ad alta esposizione. Ma i dati di fonte TAPA EMEA disponibili per il 2025-2026 restituiscono un quadro ancora più preciso, e più preoccupante, di quanto la citazione nel report lasci intendere.
Nel solo mese di marzo 2026, l’Italia ha registrato 867 episodi di furto di merci, posizionandosi al secondo posto nell’area EMEA per numero di eventi, immediatamente dopo la Germania. Nel biennio 2024-2025, il sistema TAPA TIS ha documentato 6.075 incidenti sul territorio italiano, con perdite accertate pari a 179 milioni di euro, una cifra che, per ammissione degli stessi analisti, sottostima il fenomeno reale, poiché una quota significativa dei furti non viene mai denunciata.
La mappa geografica del rischio italiano
L’esposizione non è uniforme sul territorio. I dati disponibili disegnano una geografia del rischio con alcune concentrazioni strutturali:
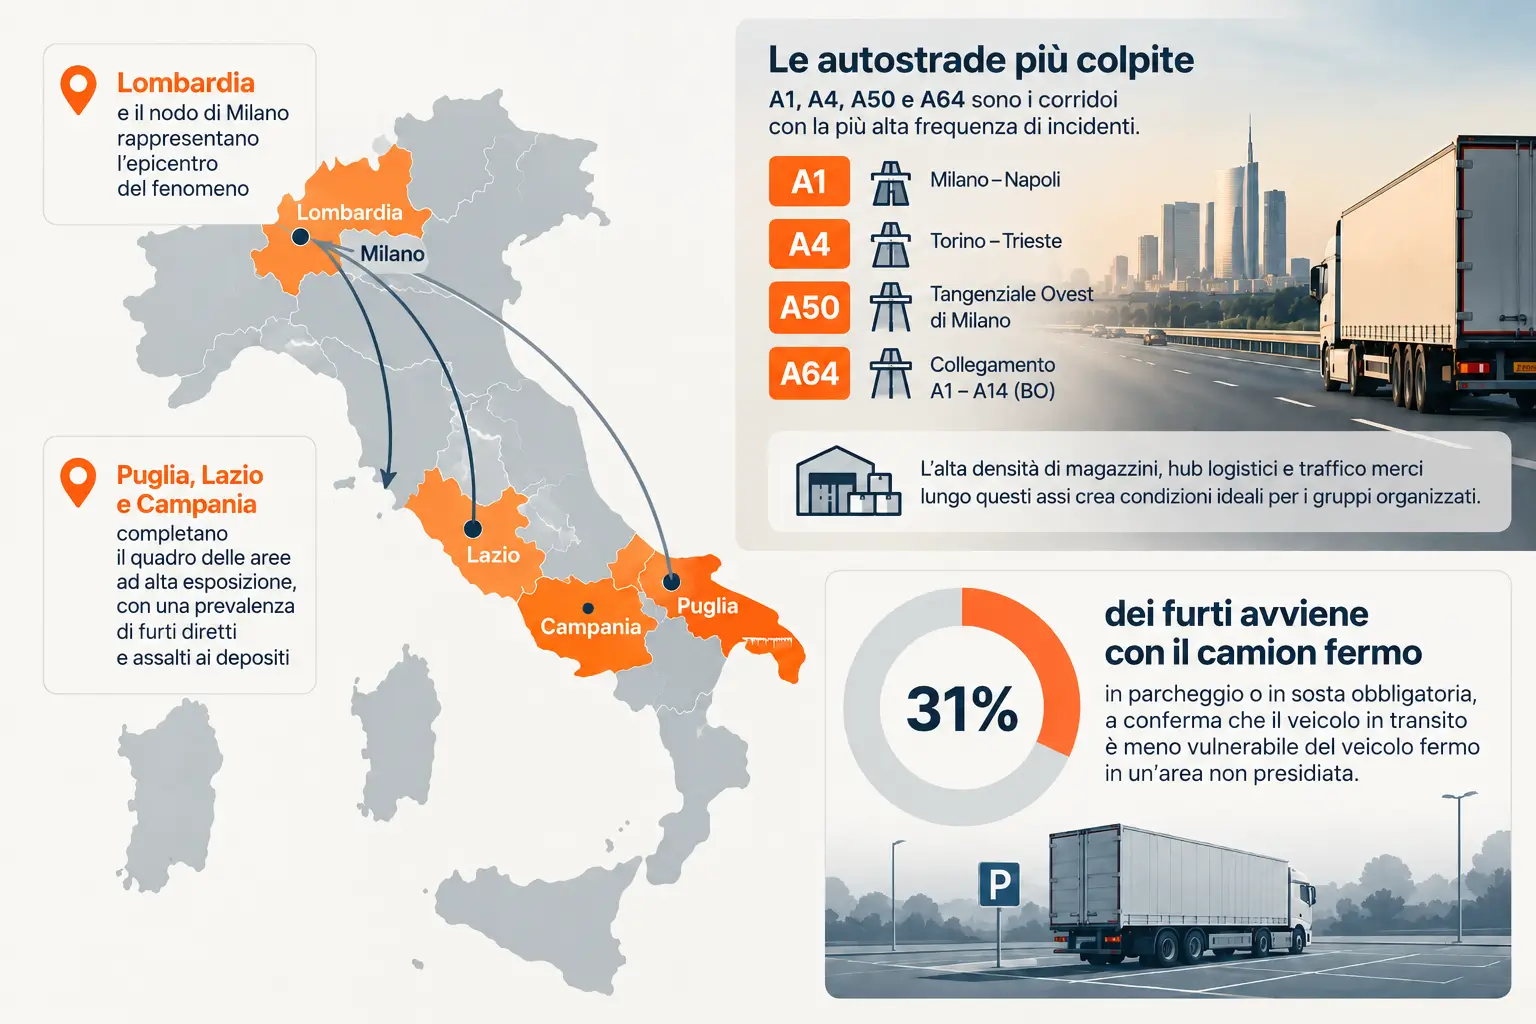
Le tecniche operative più documentate in Italia includono blocchi stradali con veicoli rubati, dispersione di chiodi sulle carreggiate per fermare i mezzi, e, con frequenza crescente, l’uso di droni per la ricognizione preventiva di magazzini e hub logistici prima degli assalti.
Il tallone d’Achille italiano: la carenza di parcheggi sicuri
Su questo punto, i numeri sono impietosi. Al maggio 2025, l’Italia dispone di un solo sito certificato TAPA e di un posto protetto ogni 289 camion in circolazione. Un ratio che non ha equivalenti in nessun altro grande mercato logistico europeo.
Il progetto PASS4CORE, cofinanziato dall’UE, punta a sviluppare circa 1.350 posti auto sicuri per veicoli pesanti distribuiti su 13 hub logistici strategici. Alcuni passi concreti sono stati mossi: a novembre 2025, CAV Spa ha inaugurato due aree “Secure Park” lungo la A4 Passante di Mestre (uscite Spinea e Preganziol), recintate, videosorvegliate e operative 24/7. Autobrennero sta lavorando alla certificazione “Safe & Secure” per i parcheggi di Sadobre, Trento Nord e Rovereto Sud.
Iniziative importanti, ma ancora insufficienti rispetto alla dimensione del problema. Il Comitato Centrale dell’Albo degli Autotrasportatori ha stanziato 13 milioni di euro per finanziare la realizzazione e l’adeguamento di aree di sosta sicure. Un segnale di presa di coscienza istituzionale, ma che arriva con anni di ritardo rispetto all’evoluzione del rischio.
Il fronte digitale: 238 aziende di trasporto colpite da cyberattacchi nel 2025
Il dato che più dovrebbe preoccupare chi lavora nella sottoscrizione è questo: nel 2025, 238 aziende di trasporto merci italiane sono state colpite da cyberattacchi, un fenomeno direttamente connesso ai furti di merce attraverso frodi e usurpazione di identità digitali.
La Direttiva NIS2 ha classificato oltre 500 operatori italiani del trasporto come infrastrutture critiche nazionali, un riconoscimento esplicito della vulnerabilità digitale di un settore che, per cultura e dimensione media aziendale, non ha ancora sviluppato una governance adeguata della propria esposizione cyber. La frammentazione dei sistemi informativi tra spedizionieri, vettori e committenti rallenta l’individuazione dei segnali di rischio e crea le finestre di opportunità che il crimine organizzato sa sfruttare.
Il vuoto normativo: molte raccomandazioni, poca legge
Sul piano legislativo, il quadro italiano per la prevenzione specifica del cargo theft rimane lacunoso. Il Nuovo Codice della Strada (Legge n. 177/2024), entrato in vigore a dicembre 2024, si concentra sulla sicurezza stradale generale e non affronta le misure di prevenzione dei furti di carico. Il D.Lgs. 81/08 resta il riferimento per la sicurezza sul lavoro in autotrasporto, ma non è uno strumento di security management.
A livello europeo, il Regolamento eFTI, operativo dal 2024, migliora la tracciabilità elettronica delle merci e il sistema ICS2 (fase 3, marzo 2024) rafforza i controlli doganali; entrambi sono passi nella direzione giusta, ma agiscono prevalentemente sulla frontiera doganale, non sulla sicurezza delle catene di trasporto interne.
Il Ministero dell’Interno ha istituito un Osservatorio nazionale sui furti e le rapine agli autotrasportatori, che ha prodotto un vademecum operativo con raccomandazioni pratiche agli autisti (riservatezza sul carico, uso dell’app “Geososta”, sistemi antifurto, denuncia immediata). Utile, ma non sufficiente come risposta sistemica a un fenomeno di questa dimensione.
Il confronto con il Freight Crime Bill britannico, citato esplicitamente nel report Munich Re / BSI come misura da replicare, evidenzia con chiarezza il gap: nel Regno Unito si sta costruendo un quadro normativo specifico per il crimine logistico; in Italia, il fenomeno è ancora prevalentemente affrontato con strumenti generali e iniziative settoriali non coordinate.
Ramo trasporti in Italia: cinque implicazioni concrete per i broker, dalle soste all’insider risk
Per i broker che operano nel ramo trasporti in Italia, il combinato disposto di questi fattori (alta sinistrosità, infrastrutture di sosta inadeguate, crescente digitalizzazione del rischio, vuoto normativo) genera alcune implicazioni operative molto concrete:
1. Revisione delle condizioni di polizza in funzione della sosta Con il 31% dei furti italiani che avviene a veicolo fermo, le clausole relative alle soste non autorizzate, ai requisiti delle aree di parcheggio e alla responsabilità durante le pause di guida obbligatorie meritano una revisione attenta. La certificazione TAPA del sito di sosta dovrebbe diventare un criterio esplicito di underwriting, non una preferenza accessoria.
2. Il rischio digitale italiano ha già un nome: usurpazione di identità I 238 cyberattacchi documentati nel 2025 alle aziende di trasporto italiane non sono anomalie statistiche: sono il segnale di una vulnerabilità strutturale. I broker dovrebbero oggi valutare se le polizze cargo dei propri clienti prevedono copertura per le perdite derivanti da fraudulent pickup abilitati da compromissione digitale, e se le condizioni di polizza sono allineate a questa casistica di sinistro.
3. La sottostima del fenomeno è un rischio di portafoglio Una parte significativa dei furti italiani non viene denunciata: per timore di impatti reputazionali, per la convinzione che la denuncia non porti risultati, o semplicemente per prassi aziendale consolidata. Questo significa che i dati di sinistrosità disponibili agli underwriter sottostimano l’esposizione reale del portafoglio. Un broker che non porta questa consapevolezza al tavolo di placement sta lavorando con dati incompleti.
4. La geografia conta: Milano non è Palermo, la A4 non è la SS106 La concentrazione degli incidenti lungo specifici corridoi autostradali e in specifiche aree geografiche suggerisce che una valutazione del rischio basata su “Italia” come unità geografica omogenea è metodologicamente sbagliata. I clienti con depositi o rotte nelle aree ad alta concentrazione di incidenti (nodo milanese, Puglia, Campania, Lazio) meritano un’analisi di esposizione granulare e condizioni di polizza coerenti con il profilo di rischio effettivo.
5. L’insider risk in Italia ha connotazioni specifiche Il coinvolgimento della criminalità organizzata, con la sua capacità di infiltrare le strutture logistiche attraverso personale interno, conferisce all’insider risk italiano una dimensione che va oltre la negligenza o l’opportunismo individuale. La valutazione dei protocolli di accesso alle informazioni sul carico, dei criteri di selezione del personale e dei processi di audit interno dovrebbe essere parte strutturale della conversazione con il cliente, non un approfondimento opzionale.
Rischio digitale, insider e furto strategico: le griglie di placement vanno riviste
Per i broker che operano nel ramo trasporti e merci, il report di Munich Re e BSI non è soltanto un aggiornamento informativo. È un documento che impone una revisione delle griglie di valutazione del rischio usate oggi in fase di placement. Quattro considerazioni operative emergono con chiarezza:
1. Il rischio digitale non è separato dal rischio fisico Nella logistica moderna, l’identità digitale di un vettore, la sicurezza delle credenziali di accesso a una piattaforma freight e l’integrità delle autorizzazioni nei passaggi di consegna sono variabili di rischio al pari delle serrature su un magazzino. Le polizze cargo tradizionali devono essere aggiornate o integrate per coprire le perdite derivanti da schemi di fraudulent pickup e identity theft logistico.
2. L’insider involvement richiede una due diligence specifica Con il 22% dei furti globali che registra coinvolgimento interno, la valutazione della supply chain security non può limitarsi ai presidi fisici perimetrali. I broker dovrebbero supportare i propri clienti nell’analisi dei protocolli di segregazione delle responsabilità, delle pratiche di audit interno e della gestione degli accessi informativi lungo la filiera.
3. Il furto strategico modifica il profilo del sinistro Un fraudulent pickup non lascia segni di effrazione, non attiva i sistemi di allarme perimetrale, non viene rilevato dai GPS se il vettore impersonato è credibile. I sinistri da furto strategico tendono ad avere discovery time più lunghi, prove più difficili da raccogliere e dinamiche di liquidazione più complesse, un elemento che gli underwriter devono pesare esplicitamente nella definizione delle condizioni di polizza.
4. Il ciclo di revisione delle polizze non tiene il passo con il rischio Il crimine logistico si aggiorna in tempo reale: adotta l’AI per l’impersonazione, sfrutta le debolezze dei marketplace digitali del freight, si adatta tatticamente da una regione all’altra. Il brokeraggio specializzato è il punto di contatto in cui questa asimmetria può, e deve, essere colmata.
Il framework MESH: dalla consapevolezza alla governance del rischio
Il report propone un framework strutturato che BSI denomina MESH (Map, Evaluate, Strategize, Harmonize) come strumento per trasformare il cargo theft da costo imprevedibile a rischio misurabile e governabile.
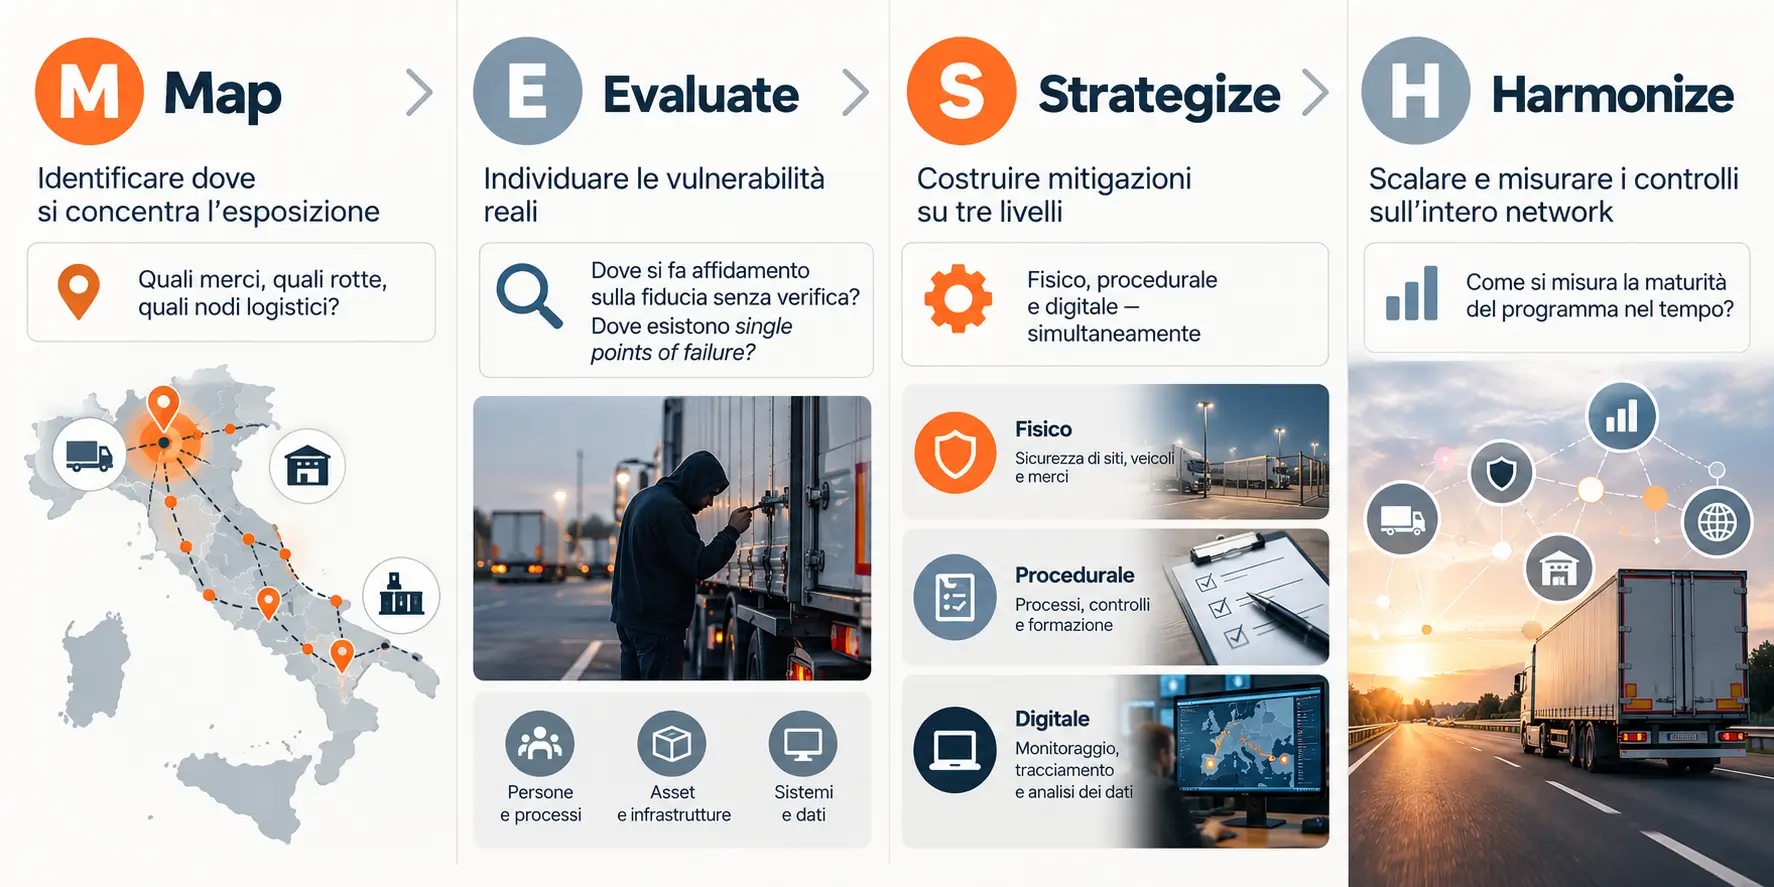
Per i broker, il MESH non è solo uno strumento per i clienti: è anche una griglia utile per strutturare la conversazione sul rischio in fase di rinnovo o nuova sottoscrizione, elevando il dialogo dal semplice trasferimento del rischio alla sua gestione attiva e misurabile.
Un rischio che evolve più velocemente delle polizze
Il messaggio conclusivo del report è diretto: “Even then, organized cargo theft will continue to evolve alongside the supply chain itself.”
Per il mercato italiano, questa affermazione ha un peso specifico ulteriore. L’Italia combina un’alta sinistrosità strutturale, infrastrutture di sosta inadeguate, un crescente fronte digitale del rischio e un quadro normativo che insegue il fenomeno anziché anticiparlo. Il brokeraggio che sa leggere questa complessità, e trasmetterla in modo operativo ai propri clienti e agli underwriter, non sta solo prestando un servizio migliore. Sta costruendo un posizionamento competitivo difficile da replicare.
Il cargo theft del 2026 non è più un problema di lucchetti e GPS. È un problema di governance della supply chain, di sicurezza digitale, di verifica delle identità e di cultura organizzativa. Chi lo capisce prima, nel brokeraggio italiano, avrà un vantaggio competitivo reale e misurabile.