
L’approfondimento Manufacturing del Rapporto Clusit 2026 sulla Cybersecurity conta 45 incidenti noti contro l’industria italiana nel primo semestre: quasi tutti di matrice criminale, quasi tutti di gravità elevata. Il punto debole è la dipendenza dalla continuità produttiva.
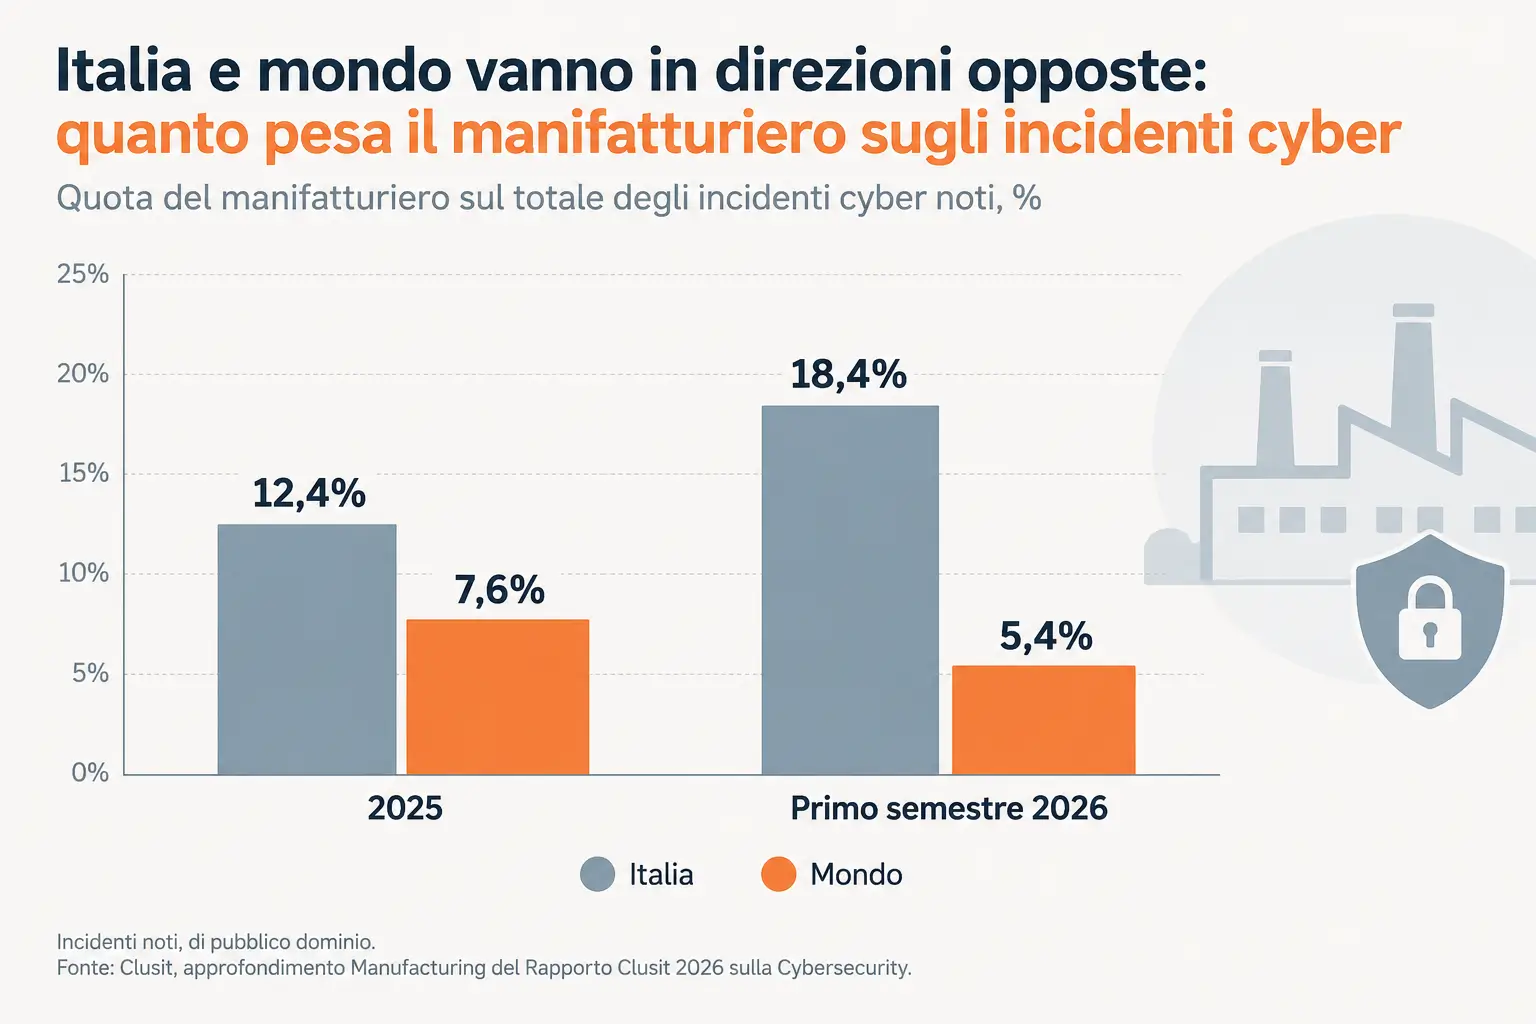
Quarantacinque incidenti cyber in sei mesi, il 18,4% di tutti quelli osservati in Italia. È il peso del manifatturiero nel primo semestre 2026 secondo l’approfondimento Manufacturing del Rapporto Clusit 2026 sulla Cybersecurity, in cui Clusit, l’associazione italiana per la sicurezza informatica, analizza gli incidenti noti che hanno colpito il settore, quelli divenuti di pubblico dominio, e li confronta con la serie storica dal 2018. Nel 2025 la quota era del 12,4%; a livello globale, nello stesso semestre, l’industria vale il 5,4% degli incidenti. Il movente è quasi sempre economico: a rendere appetibile un’impresa manifatturiera è il costo di un fermo della produzione.
La quota italiana torna vicino ai massimi
La serie italiana descrive una crescita rapida. Gli incidenti noti contro il manifatturiero erano 2 nel 2018 e altrettanti nel 2019, sono diventati 35 nel 2022 e 58 nel 2024. Nel 2025 sono stati 63 su 507 incidenti complessivi osservati nel Paese; nel primo semestre 2026 sono già 45 su 245.
La quota del comparto sul totale nazionale ha un andamento meno regolare. Ha toccato il 18,8% nel 2020 e il 18,6% nel 2022, poi è scesa al 13,2% nel 2023, è risalita al 15,5% nel 2024 ed è ridiscesa al 12,4% nel 2025. Il 18,4% del primo semestre 2026 la riporta vicino ai massimi della serie: è il valore più alto dal 2022.
Il confronto internazionale rende il dato più netto. Con il 18,4% degli incidenti italiani contro il 5,4% di quelli globali, il peso relativo del manifatturiero nel Paese è oltre tre volte superiore. Il rapporto stesso, però, frena la lettura più immediata: il dato «da solo non consente di concludere che il Manufacturing italiano sia proporzionalmente più vulnerabile», perché su quella valutazione incidono la struttura produttiva del Paese, la composizione del campione e il livello di visibilità degli incidenti. Il numero mostra piuttosto quanto pesi l’industria nella mappa del rischio cyber nazionale.
Anche il 5,4% globale va letto con attenzione. Nel 2025 era il 7,6%, ma il calo non segnala per forza un comparto meno esposto: gli incidenti al manifatturiero continuano a crescere in valore assoluto, 400 nel 2025 e già 267 nel solo primo semestre 2026. È il fenomeno cyber nel suo insieme a correre di più, con 4.911 incidenti noti in sei mesi contro i 5.275 dell’intero 2025.
Novanta episodi a fine anno, se il ritmo regge
In Italia la crescita anno su anno degli incidenti al manifatturiero è stata irregolare: +191,7% nel 2022, +17,1% nel 2023, +41,5% nel 2024. Nel 2025 è scesa a +8,6%, un rallentamento netto.
Il primo semestre 2026 rimette in discussione quella frenata. Se il ritmo dei primi sei mesi restasse costante, l’anno si chiuderebbe con circa 90 episodi, contro i 63 del 2025. Il rapporto presenta il calcolo per quello che è, una proiezione lineare, ma ne ricava comunque un’indicazione: il rallentamento del 2025 «potrebbe non rappresentare un’inversione strutturale della tendenza».
Cybercrime al 98%: la leva è il fermo produttivo
Chi colpisce l’industria italiana lo fa quasi sempre per denaro. Il Cybercrime, la criminalità informatica orientata al guadagno, vale il 98% degli incidenti sia nel 2025 sia nel primo semestre 2026: 62 casi su 63 l’anno scorso, 44 su 45 nei primi sei mesi di quest’anno. L’Hacktivism, l’attacco a sfondo politico o dimostrativo, si ferma a un caso per periodo. Spionaggio e sabotaggio sono a zero dal 2021, la guerra dell’informazione non compare mai nella serie italiana.
Gli attacchi assomigliano sempre meno a episodi isolati e sempre più a un modello criminale organizzato, nel quale l’impresa industriale è un obiettivo appetibile proprio per il costo elevato che l’interruzione delle attività, la business interruption, comporta. La possibilità di bloccare produzione e servizi essenziali alza la pressione sulla vittima, e con la pressione il potenziale ritorno economico dell’attacco. Per un’azienda manifatturiera l’indisponibilità dei sistemi di produzione può tradursi in fretta nel fermo delle linee, in ritardi nelle consegne e in perdita di capacità operativa, con ripercussioni lungo la filiera. E con catene di approvvigionamento sempre più interconnesse, il perimetro del rischio di un’impresa tende ad allargarsi oltre i suoi sistemi, fino all’intera catena del valore.
Nel mondo il quadro è quasi sovrapponibile: nel primo semestre 260 incidenti su 267 sono attribuiti al Cybercrime, il 97%, mentre l’Hacktivism è in sensibile discesa. Rispetto al 2025 cambia la geografia delle vittime: l’Asia sale dal 33% al 40% e diventa l’area più rappresentata, davanti a Europa (37%) e Americhe (22%).
Malware all’89%, la zona d’ombra si restringe
Sulle tecniche il dato italiano è più concentrato di quello globale. Il malware, il software malevolo, passa dal 76% del 2025 all’89% del primo semestre 2026. Gli Undisclosed, cioè gli incidenti di cui non è stata resa nota la tecnica, scendono dal 21% al 7%. Il resto si divide fra attacchi DDoS di saturazione dei servizi (2%) e furto di identità o violazione di account (2%).
I numeri si prestano a due letture, non necessariamente alternative. Da una parte può esserci un’effettiva maggiore incidenza delle campagne malware e ransomware. Dall’altra, il calo dei casi non classificati può riflettere più informazioni disponibili sugli incidenti e una progressiva maturazione dei meccanismi di rilevazione, classificazione e segnalazione: quando cresce la comprensione del fenomeno, cresce anche la capacità di individuarlo e descriverlo.
Nella serie italiana nessun incidente risulta attribuito allo sfruttamento di vulnerabilità, né nel 2025 né nel primo semestre 2026. La tecnica rilevata o resa pubblica, però, non coincide per forza con il vettore iniziale: malware e ransomware possono essere soltanto la fase più visibile di una compromissione partita da credenziali sottratte, manipolazione delle persone (social engineering), servizi esposti o vulnerabilità sfruttate. Nel campione globale il quadro è diverso: il malware resta stabile al 42%, mentre gli Undisclosed salgono dal 33% al 48%, una quota che rende difficile ricostruire con precisione la catena di compromissione.
Calano i casi critici, non la gravità
Sul piano della gravità, i casi Critical scendono in Italia dal 13% al 7%, mentre gli High salgono dall’81% al 91%; i Medium passano dal 6% al 2%, gli Extreme restano a zero. Nel primo semestre 2026 il 98% degli incidenti al manifatturiero italiano è classificato High o Critical.
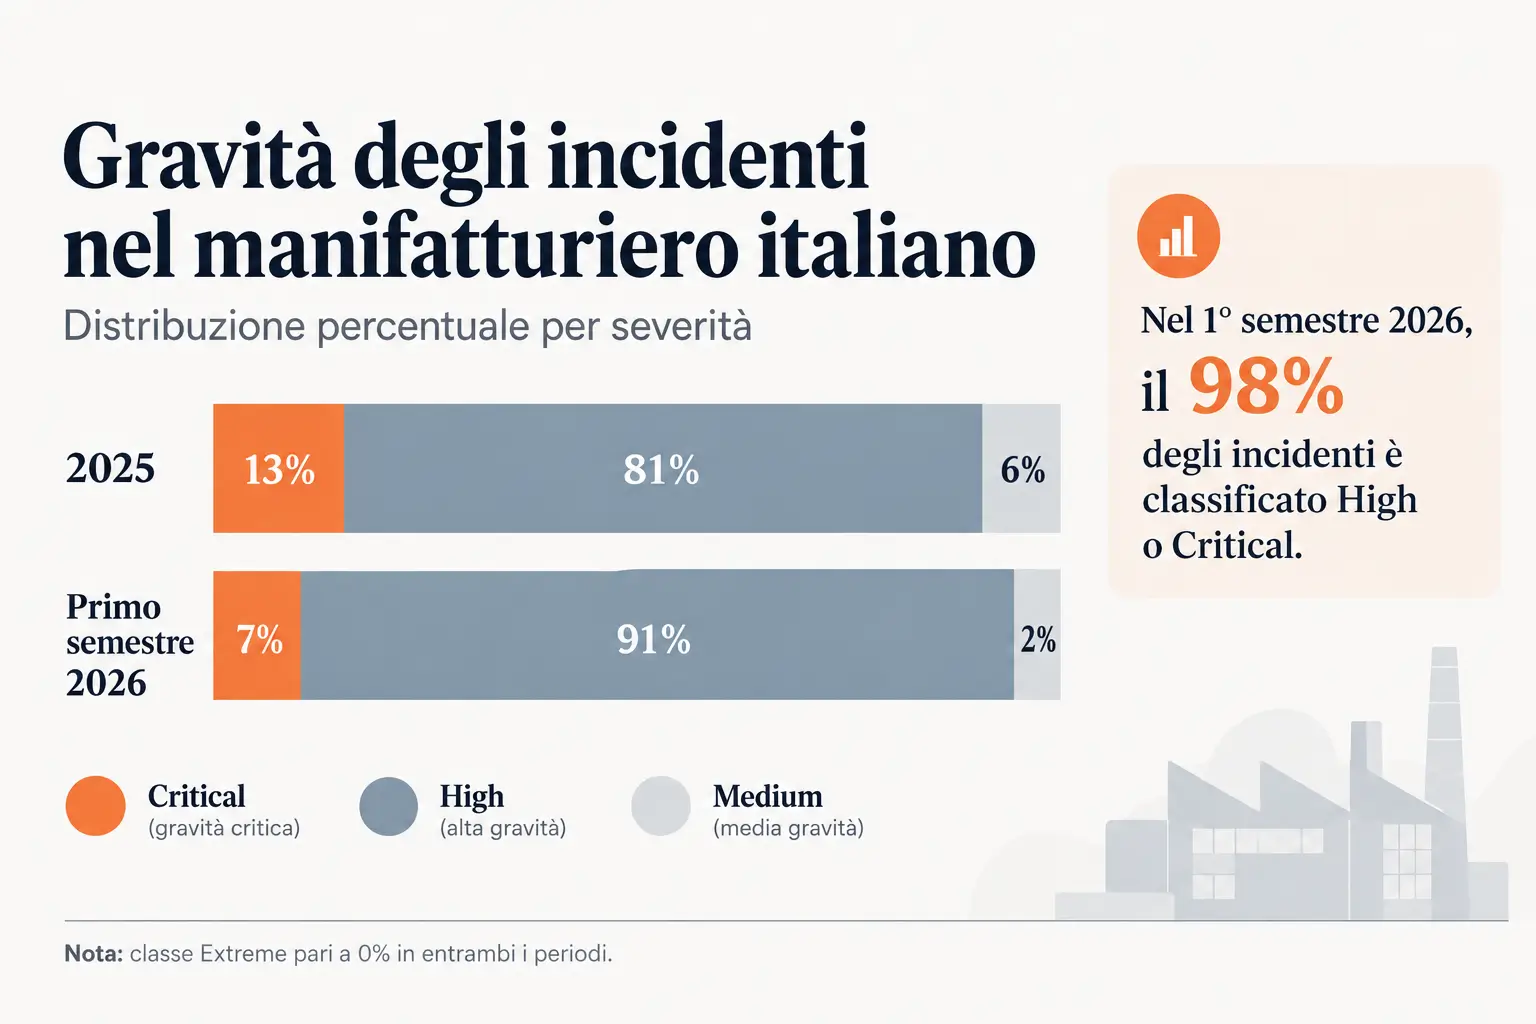
Il calo dei Critical è un segnale positivo, ma non cambia la sostanza: quasi tutti gli incidenti andati a buon fine continuano ad avere conseguenze significative. Nel mondo la dinamica è analoga: i Critical scendono dal 31% al 21%, gli High salgono dal 62% al 67% e i Medium passano dal 6% al 12%. Anche lì, meno casi Critical non significano automaticamente meno rischio.
Dalla protezione dei sistemi a quella della produzione
Per il manifatturiero la conseguenza è un cambio di prospettiva, che Clusit descrive come il passaggio «dalla protezione dei sistemi informativi alla protezione della capacità produttiva». Prevenire gli incidenti non basta: conta anche la capacità di contenerne gli impatti. Accanto a protezione e rilevamento delle minacce diventano centrali governance, segmentazione degli ambienti, business continuity, disaster recovery e gestione coordinata della crisi.
Nel primo semestre il 98% degli incidenti contro l’industria italiana è di matrice criminale, e il 98% è classificato High o Critical. Con questi numeri la sicurezza informatica è parte della continuità operativa delle imprese manifatturiere, e quindi della loro competitività.